Protección contra DDoS en la capa 7: cómo detectarla, mitigarla y evaluarla en producción
Cuando las páginas o APIs empiezan a fallar con respuestas lentas, errores 502/504 o patrones extraños de usuarios, no siempre es un problema de infraestructura: puede ser un ataque DDoS a la capa 7. Este artículo explica, con pasos prácticos y criterios de evaluación, cómo detectar, mitigar y operar defensas de capa 7, y qué pedir en una revisión con Shield sin promesas comerciales.
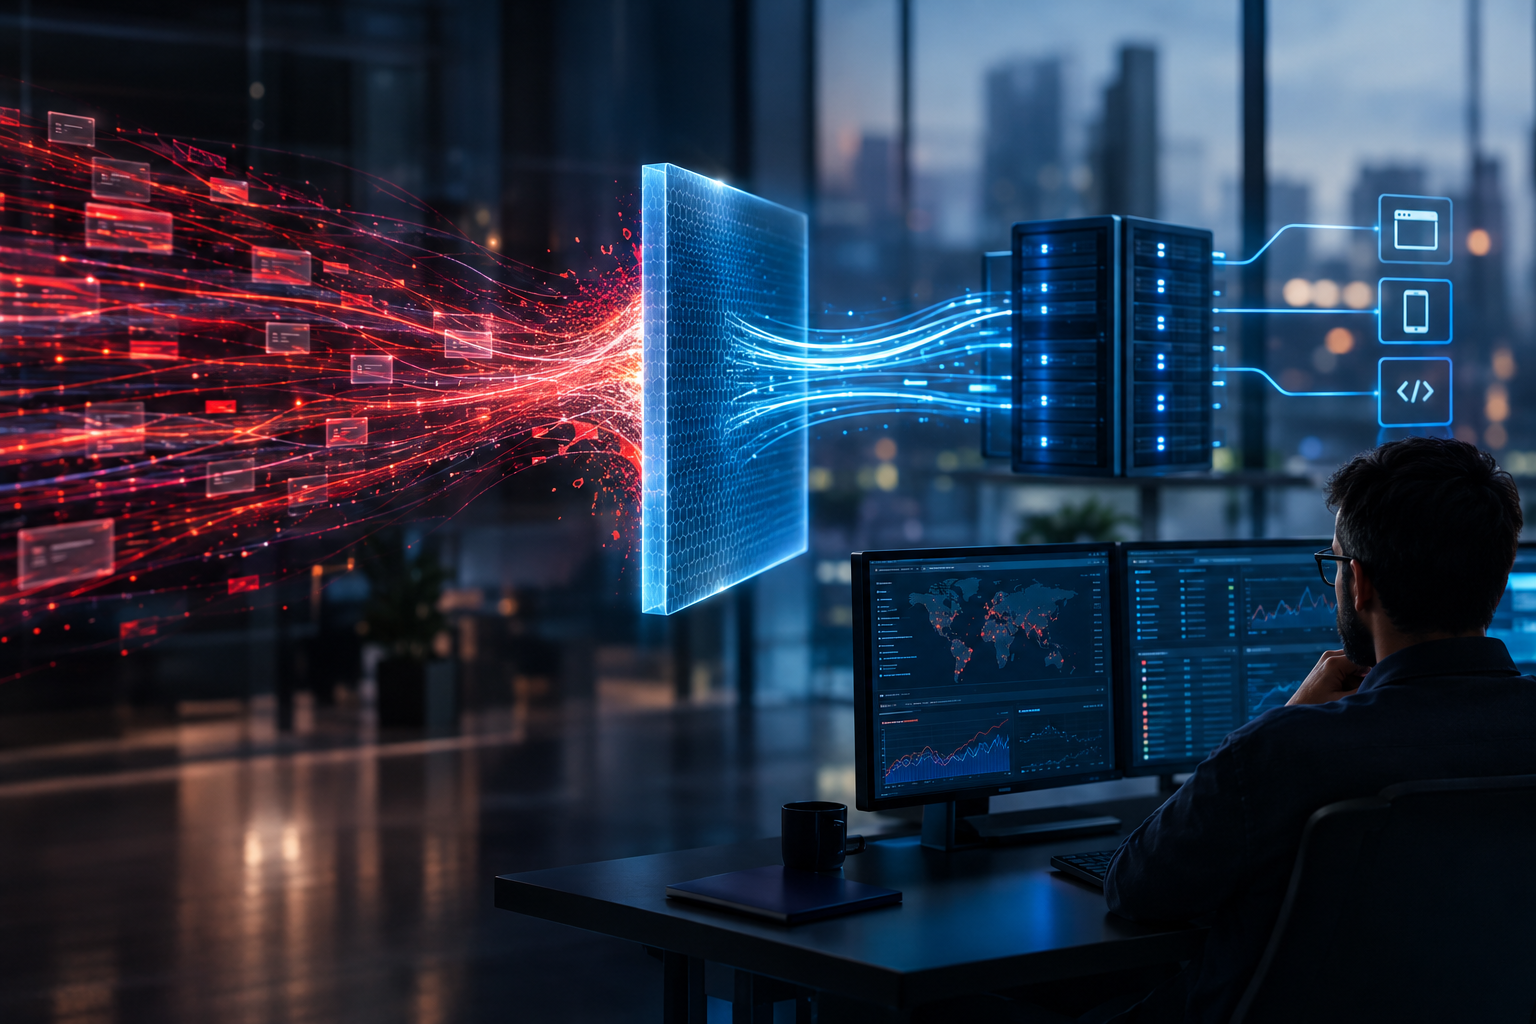
Está en medio de una ventana crítica: su portal transaccional muestra latencia intermitente, las rutas de su API devuelven 502 y el equipo de soporte recibe tickets de usuarios que no pueden autenticarse. Los registros muestran picos de solicitudes a endpoints sensibles pero desde IPs con distribución geográfica variada. La hipótesis de un ataque DDoS a la capa 7 —a nivel de aplicación— se vuelve creíble. Si no se actúa rápido, la degradación puede afectar conversiones, acuerdos de nivel de servicio y confianza de clientes.
¿Qué distingue un DDoS de capa 7 y por qué importa ahora?
Un ataque DDoS a la capa 7 (aplicación) explota el mismo canal que usan usuarios legítimos: solicitudes HTTP/S a páginas, APIs o endpoints. A diferencia de un ataque de capa 3/4 que satura enlaces o sockets, la capa 7 busca agotar recursos computacionales —hilos, procesos, bases de datos— provocando error funcional, latencia o indisponibilidad parcial. Esto lo hace más difícil de detectar con métricas de red pura y obliga a soluciones que entiendan la semántica de la aplicación.
En la práctica, el síntoma clave no es un único pico de bytes, sino correlaciones: incremento de errores 5xx en rutas específicas, latencia elevada en endpoints de negocio, patrones de sesión sin interacción humana real o cargas concentradas en puntos de autenticación y búsqueda. Identificar rápidamente esa diferencia cambia el plan de respuesta: de escalar capacidad de red a aplicar controles en la capa de aplicación.
¿Qué técnicas mitigadoras funcionan —y cuáles son ilustrativas pero insuficientes?
Existen medidas aplicables en distintos niveles; combinarlas suele ser la práctica sensata. A continuación, las principales técnicas y lo que resuelven, con un breve comentario sobre sus límites.
- Rate limiting por endpoint: bloquear o degradar solicitudes cuando una entidad (IP, token, API key, cookie) supera umbrales. Resuelve ráfagas simples y scripts maliciosos, pero puede generar falsos positivos contra clientes legítimos detrás de NAT o con comportamiento burbujeante.
- WAF con firmas y reglas personalizadas: filtra patrones de petición maliciosa (payloads, cabezeras anómalas). Es efectivo contra vectores conocidos; sin embargo, un WAF puramente signature-based es menos eficaz contra bots que replican tráfico legítimo.
- Gestión de bots y desafío adaptativo: usar pruebas (CAPTCHA, JavaScript challenges) cuando el comportamiento concuerda con automatización. Reduce bots no sofisticados; los atacantes avanzados pueden emular browsers completos y solventarlo.
- Edge caching y despliegue en CDN: reducir carga en orígenes sirviendo contenido estático desde el borde. Muy útil para páginas públicas; no protege endpoints dinámicos ni APIs con datos personalizados.
- Filtrado y análisis de comportamiento: detección basada en anomalías (requests por segundo, caminos de navegación, headers). Es la técnica que mejor discrimina, pero requiere datos históricos y ajuste fino para evitar bloqueo de clientes reales.
- Escalado elástico del backend: añadir capacidad temporalmente limita el impacto pero no mitiga el ataque: solo pospone la degradación y aumenta costes si el ataque persiste.
Estas técnicas no son mutuamente excluyentes: la defensa efectiva a menudo combina varias capas con criterios de conmutación. No existe una única palanca que lo solucione todo.
¿Qué no sustituye la protección de capa 7?
La protección a la capa 7 complementa pero no reemplaza otras prácticas críticas:
- Seguridad de red y mitigación en capa 3/4 para frenar saturaciones masivas de enlace.
- Buenas prácticas de seguridad de aplicación: autentificación robusta, límites en consultas a bases de datos, y saneamiento de entradas. Un WAF puede ayudar, pero no corrige una API mal diseñada.
- Planes de continuidad y recuperación ante incidentes: runbooks, canales de comunicación y pruebas de failover.
Contemplar protección de capa 7 como un componente aislado aumenta el riesgo operacional; la defensa debe ser integral.
Limitaciones y trade-offs que debe aceptar antes de desplegar
Al diseñar o comprar una solución conviene explicitar los compromisos. Entre los más comunes:
- Latencia vs. seguridad: inspecciones profundas y desafíos pueden añadir latencia; medir el impacto en SLAs y aplicar reglas sólo cuando los umbrales lo justifiquen.
- Falsos positivos: bloquear tráfico legítimo genera pérdida de negocio. Prefiera modos de aprendizaje y umbrales adaptativos antes del bloqueo automático pleno.
- Complejidad operativa: controles granulares requieren telemetría y personal para mantener reglas. Si el equipo es pequeño, priorice controles automáticos con visibilidad clara.
- Coste por uso: soluciones de borde y análisis intensivo pueden escalar en coste según requests inspeccionadas; evalúe modelos de facturación.
Escenarios típicos: cómo varía la estrategia según el caso
No existe una configuración única. Algunos escenarios y recomendaciones prácticas:
- API pública de lectura intensiva: activar caching en CDN, limitar bursts por token, y monitorizar patrones de uso por endpoint; establecer un plan de bloqueo progresivo.
- Endpoint de login y autenticación: aplicar desafío adaptativo (por ejemplo CAPTCHA) después de intentos anómalos y agregar mecanismos de ralentización (delays) para evitar fuerza bruta masiva.
- Microservicios internos expuestos a terceros: proteger con autenticación fuerte (mutual TLS o tokens firmados), y crear reglas de cuota por cliente para evitar que un tercero consuma recursos a costa de otros.
- Aplicación de e‑commerce en eventos de picos: combinar WAF, caching selectivo y playbooks de emergencia que reduzcan funcionalidades no esenciales (recomendaciones, widgets) para priorizar el checkout.
Criterios prácticos para evaluar soluciones o cambiar de proveedor
Cuando revise ofertas o configure su propia pila, contraste estos criterios concretos:
- Detección rápida y ajustable: tiempo medio hasta la detección y la capacidad de afinar reglas sin desplegar código.
- Granularidad en la política: aplicar límites por endpoint, por token, por geografía y por comportamiento, no sólo por IP.
- Observabilidad: logs por solicitud, trazas y métricas agregadas accesibles para su SIEM; posibilidad de exportar datos en formato estándar.
- Modo de fallover seguro: cómo la solución enruta tráfico durante mitigación y si incluye mecanismos para evitar single points of failure.
- Pruebas y validación: facilidad para ejecutar pruebas controladas (simulaciones) y ver resultados sin afectar a clientes reales.
- Integración con operaciones: conexión con su monitoreo, tickets y procesos de despliegue para que las reglas formen parte del ciclo DevOps.
Modelo operativo recomendado para proteger la capa 7
Proponer un modelo operativo claro ayuda a reducir tiempo de reacción cuando ocurre un ataque:
- Detección automatizada + triage humano: reglas automáticas que activen un playbook donde el equipo verifica antes de aplicar bloqueos agresivos.
- Playbooks por escenario: pasos concretos para login flood, scraping masivo, o ataques dirigidos a endpoints de pago; cada playbook debe listar acciones, responsables y umbrales.
- Canales de comunicación: línea directa entre operaciones, seguridad y producto; plantillas de respuesta para clientes y puntos de contacto externos.
- Práctica continua: simulacros semestrales que incluyan ejecución de mitigaciones y validación de métricas post-incidente.
- Revisión de reglas y limpieza: caducidad y revisión periódica de mitigaciones temporales para evitar que bloqueos se vuelvan permanentes.
Preguntas frecuentes que suelen aparecer al evaluar protección de capa 7
¿Cuánto tiempo tarda una protección en detener un ataque a capa 7?
Depende del tipo de detección y del playbook: reglas automáticas y detecciones basadas en heurística pueden mitigar en minutos; detecciones que requieren corroboración humana tardan más. Es clave tener niveles de respuesta: mitigación automática suave, luego bloqueo más agresivo si el comportamiento persiste.
¿Debo desconfiar de soluciones que prometen bloqueo total?
Sí. Ninguna defensa evita al 100% todos los vectores sin impacto en usuarios legítimos. Las mejores soluciones gestionan riesgo, ofrecen visibilidad y permiten respuestas graduadas con métricas claras.
¿Cómo probar que mi protección funciona sin afectar clientes?
Use simulaciones controladas en entornos staging y pruebas de carga que emulen patrones maliciosos. Evite ataques de prueba en producción sin coordinación. Validar en entorno representativo y con monitoreo es la forma segura de medir eficacia.
Próximo paso práctico
Si la situación descrita le resulta familiar, empiece por una revisión de tres elementos: (1) métricas y logs de los endpoints críticos para identificar concentración de errores o picos por ruta; (2) políticas de rate limiting y WAF actualmente activas; (3) playbooks de respuesta existentes. Para una evaluación guiada y sin compromiso, puede contactar a Shield y solicitar una revisión técnica enfocada en la capa 7: un diagnóstico que priorice riesgo por endpoint y le entregue un plan de mitigación operativo. Shield puede ayudar a estructurar la revisión sin promesas de resultados automáticos; la decisión sobre controles y despliegue será suya.
Proteger la capa 7 exige combinar detección sólida, políticas graduadas y operaciones entrenadas. Actúe hoy en la visibilidad y en los playbooks, y reserve pruebas controladas para validar cualquier ajuste antes de hacerlo permanente en producción.