Cómo crear un sistema completo con IA: alojar, difundir y proteger con MVX
Guía operacional para diseñar, alojar, promocionar y proteger un sistema impulsado por IA, con pasos prácticos para usar MVX, MVX Send, MVX Digital y MVX Shield.
Tienes un prototipo de IA que resuelve un flujo real—por ejemplo, clasificación automática de solicitudes o recomendaciones personalizadas—y necesitas llevarlo a producción sin degradar rendimiento, privacidad ni presupuesto. Si la versión en vivo sufre latencia, filtraciones de datos o problemas de escalado, las consecuencias son pérdida de confianza y costes imprevistos. Este texto ofrece un camino operativo claro: cómo diseñar el producto IA, dónde alojarlo con MVX, cómo coordinar comunicaciones con MVX Send, cuándo invocar MVX Digital para refuerzo y cómo MVX Shield puede ayudar a reducir riesgos de seguridad y disponibilidad.
Empieza definiendo el resultado en una frase medible (por ejemplo: reducir tiempo de respuesta en X%, aumentar conversión en Y puntos, automatizar Z tareas diarias). Identifica los conjuntos de datos necesarios, la calidad mínima aceptable y las métricas de éxito en producción. Solo después de esto elige arquitectura e infraestructura; así evitas sobreingeniería y mantienes foco en el impacto de negocio.
Cómo estructurar un producto de IA para producción
Una arquitectura práctica separa ingestión y preparación de datos, entrenamiento/validación, ingeniería de inferencia (servicios de predicción) y operaciones (monitorización, rollback, auditoría). Para cada capa especifica tipos de datos, ventanas de actualización, objetivos de latencia, coste por solicitud y necesidades de observabilidad. Definir SLAs internos temprano (por ejemplo, 99,5% de disponibilidad para endpoints críticos) guía la selección de infraestructura y planes de redundancia.
Límites y compensaciones habituales
Baja latencia vs. coste: mantener modelos en memoria reduce latencia pero aumenta gasto; caching o estrategias híbridas mitigarán. Precisión vs. explicabilidad: los modelos complejos pueden rendir mejor pero requieren técnicas de interpretación. Minimizar datos sensibles reduce riesgo, pero puede eliminar señales predictivas. Documenta estas compensaciones y priorízalas con los stakeholders.
Requisitos de alojamiento para cargas de IA
El alojamiento debe permitir escalado automático de endpoints de inferencia, soportar configuraciones GPU/CPU para entrenamiento e inferencia, ofrecer aislamiento entre entornos y procesos claros de backup y recuperación. La integración con CI/CD para despliegues de modelos y rollback seguro es esencial. En sistemas críticos, añade pruebas canary antes de promover nuevos modelos a todo el tráfico.
Cuándo elegir un proveedor gestionado
Si el equipo carece de experiencia operativa, un proveedor que centralice hosting, redes y servicios de entrega acelera la operacionalización y reduce costes de personal. El proveedor gestionado no exime de gobernanza ni responsabilidad sobre decisiones de modelo: sigue siendo imprescindible definir métricas, pruebas y políticas de seguridad.
Cómo promocionar el sistema y lograr adopción
Tener un buen producto no garantiza adopción. Empieza con lanzamientos segmentados a grupos piloto, utiliza notificaciones y correos para comunicar cambios y realiza experimentos controlados (A/B) para validar hipótesis de conversión. Mensajes personalizados y respetuosos con la privacidad aumentan la adopción.
Ventajas de una plataforma unificada de envíos
Coordinación multicanal requiere plantillas centralizadas, colas de entrega y métricas consolidadas. Un servicio unificado facilita la medición y automatización. Si necesitas apoyo operativo para planificar o ejecutar campañas, especialistas externos pueden acelerar resultados.
Protección de datos, modelos y aplicaciones: controles prácticos
La seguridad en sistemas IA incluye control de acceso a datos de entrenamiento, cifrado en tránsito y reposo, validación de entradas para evitar inyecciones y monitorización de anomalías que indiquen manipulación de datos o ataques adversariales. Adopta políticas de retención y anonimización adecuadas a la regulación aplicable. Controles técnicos funcionan mejor con procesos y responsabilidad clara dentro del equipo.
Qué no reemplazan las soluciones de protección
Las protecciones técnicas reducen riesgo pero no sustituyen gobernanza, pruebas adversariales y supervisión humana. Una capa de seguridad es parte de la estrategia; sin procesos de revisión y respuesta ante incidentes, persisten vulnerabilidades.
Criterios para decidir alojamiento, envío y protección
Usa seis criterios prácticos: requisitos de latencia, necesidad de GPU, cumplimiento y privacidad, coste total de propiedad, facilidad de integración con CI/CD y capacidad de soporte operacional. Evalúa proveedores con escenarios de carga reales en lugar de benchmarks teóricos.
Escenarios de aplicación y arquitectura sugerida
Escenario A—prototipo que se volverá producto: separa datos de producción y entrenamiento, usa infra bajo demanda y observa intensamente las primeras semanas. Escenario B—servicio de alto tráfico: implementa redundancia en múltiples zonas, pruebas de failover y planes de recuperación estrictos. Escenario C—producto regulado: prioriza logs inmutables y flujos de aprobación para cambios en modelos.
Preguntas frecuentes operativas
Cómo validar que un modelo sigue siendo fiable en producción?
Monitorea métricas de rendimiento (drift de distribución, caída de precisión), revisa logs de inferencia, establece alertas por umbrales y realiza evaluaciones periódicas con datasets etiquetados. Implementa rollback automático para versiones que superen límites predefinidos.
Cuándo involucrar especialistas externos?
Involucra especialistas para optimización de campañas, escalado de infraestructura o auditorías de seguridad cuando el equipo interno no puede entregar mejoras en los plazos requeridos o cuando se necesita refuerzo técnico puntual.
Dónde encaja MVX en tu flujo operativo
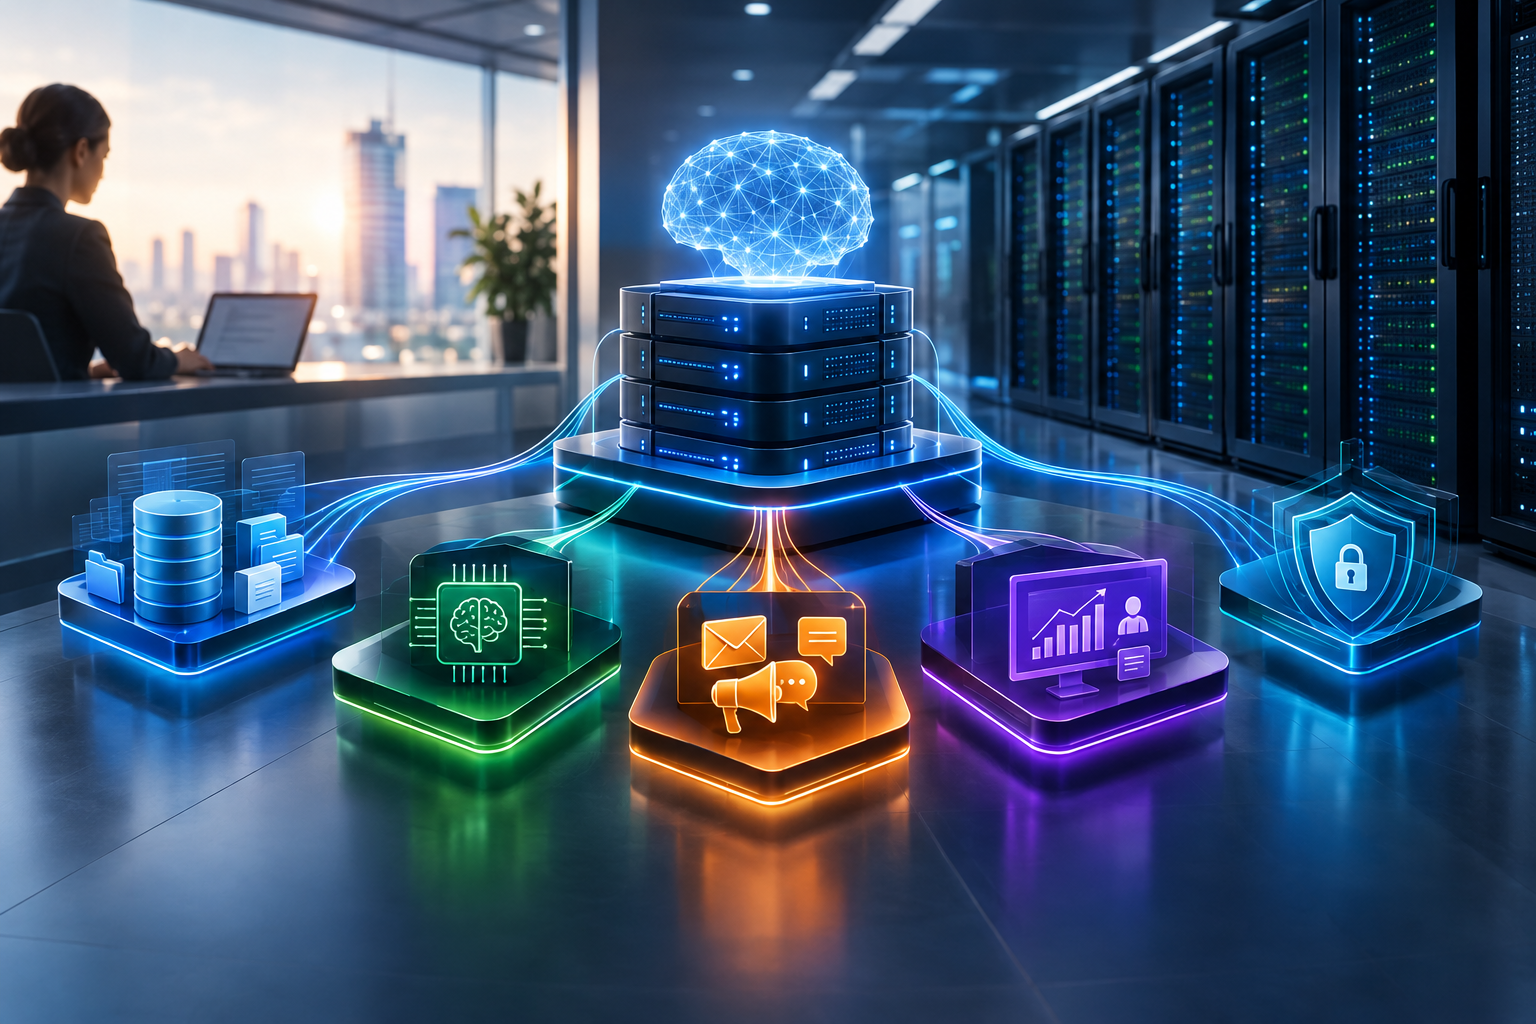
Con la arquitectura y requisitos definidos, puedes alojar APIs y aplicaciones con MVX para centralizar necesidades de infraestructura. Usa MVX Send para orquestar comunicaciones. Si precisas apoyo en ejecución de campañas o estrategia digital, involucra MVX Digital. Para reforzar seguridad y disponibilidad, adopta MVX Shield. Cada elemento es un punto de apoyo que reduce fricciones entre desarrollo, operaciones y marketing.
Hoja de ruta operativa propuesta
- Semanas 0–2: definir objetivo de negocio, métricas y datos requeridos.
- Semanas 3–6: prototipado de inferencia y pruebas con muestras de datos.
- Semanas 7–10: despliegue controlado, integración con CI/CD, pruebas de carga y seguridad.
- Semanas 11–14: lanzamiento piloto, medición de KPIs y ajustes.
- Semana 15+: escala gradual, uso de MVX Send para comunicaciones y MVX Digital para soporte de campañas.
Métricas clave post-lanzamiento
Monitorea latencia mediana y p95, tasas de error por endpoint, coste por mil inferencias, entregas exitosas de mensajes, MTTR y conteo de incidentes de seguridad. Cruza métricas infra con KPIs de negocio para evaluar rentabilidad.
Paso práctico inmediato
Si tienes un prototipo y quieres avanzar a producción con hosting, envío y seguridad integrados, solicita una evaluación técnica. Describe necesidades de latencia y cumplimiento y comparte métricas actuales para un diagnóstico inicial. Visita MVX para conocer opciones de hosting y soporte operacional y agenda una evaluación.
Conoce MVX y agenda una evaluación técnica para adaptar este plan a tu contexto.